Üretimde Siber Güvenlik: OT ve IT’yi Ayırmadan Dijitalleşmek Neden Risklidir?
30 Eylül 20264 dk okuma
Üretim ağına bir kez bulaşan fidye yazılımı, hattı günlerce durdurabilir. OT ile IT’nin farkı, Purdue modeliyle segmentasyon, IEC 62443 seviyeleri ve bugün uygulanabilecek somut önlemler.
OT güvenliği (Operational Technology security), üretimi yürüten PLC, SCADA, HMI ve saha cihazlarının siber tehditlere karşı korunmasıdır. IT güvenliğinden farkı önceliklerin sırasıdır: IT'de gizlilik önce gelirken, OT'de sıralama kullanılabilirlik → bütünlük → gizlilik şeklindedir. Bir dosyanın sızması kötüdür; hattın durması üretimi durdurur, bazı proseslerde güvenlik riski yaratır.
Kısa cevap
- OT ağı, IT ağından mantıksal olarak ayrılmalı; ortak switch ve düz (flat) ağ en sık görülen hatadır.
- Buluta veri göndermek için sahaya port açmaya gerek yoktur; gateway yalnızca giden bağlantı kurar.
- Varlık envanteri olmadan güvenlik olmaz: neyin bağlı olduğunu bilmeyen, neyi koruyacağını da bilemez.
- Yamalama OT'de IT'deki gibi çalışmaz; telafi edici kontroller (segmentasyon, beyaz liste) esastır.
- IEC 62443, bölge/geçit (zone & conduit) mantığıyla uygulanabilir bir çerçeve sunar.
OT ile IT arasındaki gerçek farklar
| IT | OT | |
|---|---|---|
| Öncelik | Gizlilik → bütünlük → kullanılabilirlik | Kullanılabilirlik → bütünlük → gizlilik |
| Ömür | 3–5 yıl | 15–25 yıl |
| Yamalama | Otomatik, sık | Planlı duruş gerektirir, üretici onayına bağlıdır |
| Kesinti toleransı | Dakikalar | Saniyeler (proses bozulabilir) |
| Protokoller | HTTP, SMB, TLS | Modbus, S7, OPC UA, MQTT |
Bu farklar nedeniyle IT'de standart olan bazı uygulamalar (zorla yeniden başlatma, agresif tarama) OT'de üretimi durdurabilir. OT güvenliği, IT güvenliğinin kopyası değil, uyarlanmış hâlidir.
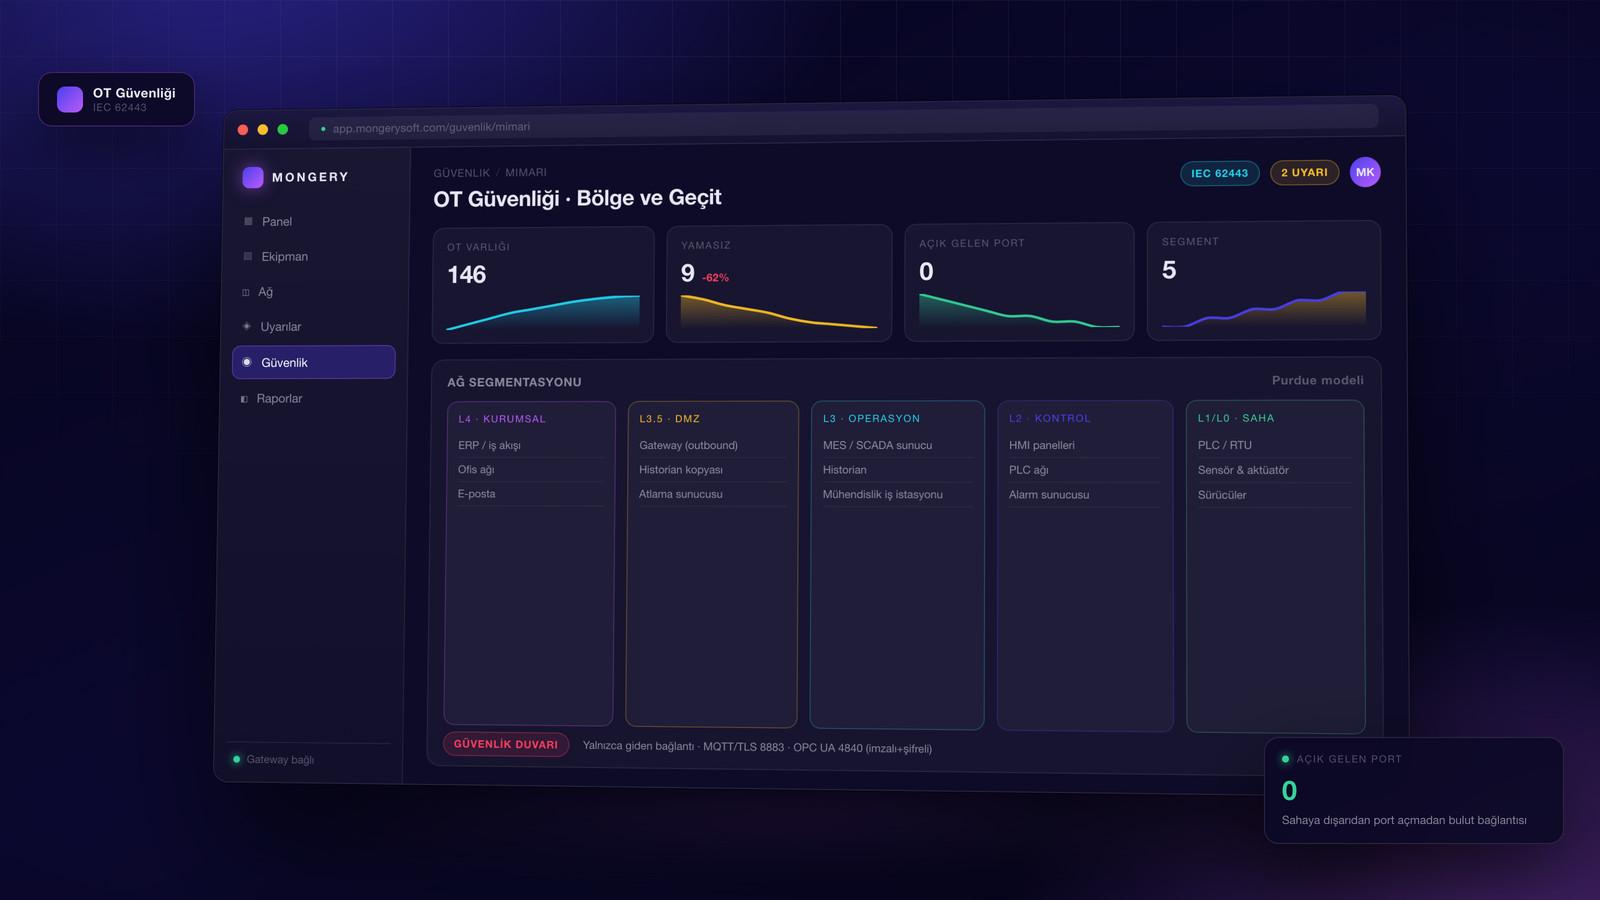
Purdue modeli ve segmentasyon
- Seviye 4 — Kurumsal: ERP, ofis ağı, e-posta, internet.
- Seviye 3.5 — DMZ: Gateway, historian kopyası, atlama sunucusu. İki dünyanın tek temas noktası burasıdır.
- Seviye 3 — Operasyon: MES/SCADA sunucuları, historian, mühendislik iş istasyonu.
- Seviye 2 — Kontrol: HMI panelleri, alarm sunucusu, hücre kontrolörleri.
- Seviye 1/0 — Saha: PLC/RTU, sürücüler, sensör ve aktüatörler.
Temel kural: Seviye 4 ile Seviye 2/1 asla doğrudan konuşmaz. Tüm trafik DMZ üzerinden, tanımlı protokol ve portlarla geçer. Bu tek ilke, fidye yazılımının ofisten üretime sıçramasını büyük ölçüde engeller.
IEC 62443 kısaca
Standart, tesisi bölgelere (benzer risk taşıyan varlık grupları) ayırır ve bölgeler arasındaki iletişimi geçitlerle (conduit) tanımlar. Her bölge için bir güvenlik seviyesi (SL 1–4) hedeflenir:
- SL 1: Tesadüfi/kazara erişime karşı koruma.
- SL 2: Basit araçlarla, düşük motivasyonlu saldırgana karşı.
- SL 3: Sektör bilgisi olan, hedefli saldırgana karşı.
- SL 4: Yüksek kaynaklı, devlet destekli saldırgana karşı.
Üretim tesislerinin çoğu için gerçekçi hedef SL 2, kritik proseslerde SL 3'tür. SL 4 hedeflemek, çoğu tesiste kaynakların yanlış yere harcanmasıdır.
Bugün uygulanabilir 8 önlem
- Varlık envanteri çıkarın. Pasif dinleme ile hangi cihazın hangi protokolle konuştuğunu listeleyin.
- OT ağını VLAN ile ayırın. Ortak switch kullanılıyorsa en azından mantıksal ayrım yapın.
- Gelen portları kapatın. Buluta bağlantı, gateway'in giden oturumuyla kurulmalıdır.
- Uzaktan erişimi kontrol altına alın. Üretici desteği için kalıcı VPN yerine, talep üzerine açılan ve kaydedilen oturumlar kullanın.
- Varsayılan parolaları değiştirin. HMI, switch, kamera ve sürücülerde en sık istismar edilen zafiyet budur.
- USB politikası koyun. Mühendislik iş istasyonlarında USB, tarama istasyonundan geçmeden takılmasın.
- Yedekleri çevrimdışı tutun. PLC programları, HMI projeleri ve SCADA yapılandırması; fidye yazılımına karşı tek gerçek sigorta budur.
- Olay müdahale planı yazın. "Hat durursa kimi arayacağız, elle üretime nasıl geçeceğiz?" sorusunun yazılı cevabı olsun.
Bulut bağlantısı riski artırır mı?
Doğru kurulduğunda hayır — aksine görünürlüğü artırır. Güvenli desen şudur: saha gateway'i yalnızca giden TLS bağlantısı kurar (MQTT 8883 veya HTTPS), yazma yetkisi rol bazlıdır ve tüm set değeri değişiklikleri iz kaydına yazılır. Riskli desen ise, sahadaki bir HMI'ya doğrudan internetten erişim açmaktır; aranabilir cihaz motorlarında bu tür paneller sürekli taranmaktadır.
Sık sorulan sorular
Eski PLC'lerimiz güvenli hâle getirilebilir mi?
Cihazın kendisi güncellenemese bile, çevresindeki kontroller (segmentasyon, erişim kısıtı, izleme) riski belirgin biçimde azaltır. OT güvenliğinde yaklaşım "cihazı düzelt" değil, "cihazın etrafını koru"dur.
Antivirüs OT'de çalışır mı?
SCADA sunucularında dikkatli yapılandırmayla evet; ancak PLC ve HMI'da mümkün değildir. Bu katmanlarda uygulama beyaz listesi ve ağ kontrolü tercih edilir.
Penetrasyon testi yaptırmalı mıyız?
Üretim ağında aktif test risklidir. Önce pasif değerlendirme ve mimari gözden geçirme yapılmalı; aktif test yalnızca planlı duruşta ve üretici onayıyla düşünülmelidir.
Nereden başlamalıyız?
Varlık envanteri ve ağ haritasından. Neyin bağlı olduğunu görmeden yapılan her yatırım tahmine dayanır.
Sigorta yeterli mi?
Siber sigorta finansal zararı kısmen karşılar ama üretim kaybını ve müşteri güvenini geri getirmez. Ayrıca poliçeler çoğunlukla asgari kontrollerin uygulanmasını şart koşar.
MongScada, sahaya port açmadan çalışan giden bağlantılı gateway mimarisi kullanır; rol bazlı yetkilendirme ve iz kaydı ile her set değeri değişikliği kayıt altına alınır. MongFlow İş Akışı ise değişiklik onaylarını süreç içinde yönetir. Tesisinizin OT mimarisini gözden geçirmek için bize ulaşın.